Cybersicurezza
Supermercati, hacker nei frigoriferi: come entrano e perché si sospetta un sabotaggio
di Redazione Web
Un caso sotto indagine anche a Sassari. Gli intrusi alterano i comandi degli impianti di refrigerazione: autori ancora sconosciuti, il governo parla di impatto limitato in Italia
4 MINUTI DI LETTURA
Sassari Una modifica ai comandi di un impianto può rendere inutilizzabile la merce di un supermercato. È ciò che sta accadendo con gli attacchi informatici ai sistemi di refrigerazione, segnalati in diversi Paesi europei e arrivati anche in Italia. Nel mirino ci sono le apparecchiature che mantengono alla temperatura corretta alimenti freschi e surgelati. Una segnalazione riguarda anche Sassari.
Il quadro nazionale, aggiornato a oggi, martedì 3 novembre, resta comunque circoscritto. Dopo la riunione a Palazzo Chigi con il sottosegretario Alfredo Mantovano, il ministro Francesco Lollobrigida, l’Agenzia per la cybersicurezza nazionale e i vertici dell’intelligence, il governo ha parlato di un impatto «fortemente limitato». Sono state interessate poche attività commerciali e, secondo la nota, non è emerso alcun caso di rischio per la salute dei cittadini riconducibile allo scongelamento.
In Sicilia il gruppo Radenza ha confermato intrusioni nei sistemi di telecontrollo di alcuni supermercati a marchio Coop, con alterazioni delle temperature e deterioramento degli alimenti. Coop ha precisato che gli episodi riguardano un gestore in franchising e che i punti vendita amministrati direttamente non hanno registrato problemi. Segnalazioni sono arrivate anche da un’azienda toscana della ristorazione collettiva e da un’impresa emiliana produttrice di surgelati.
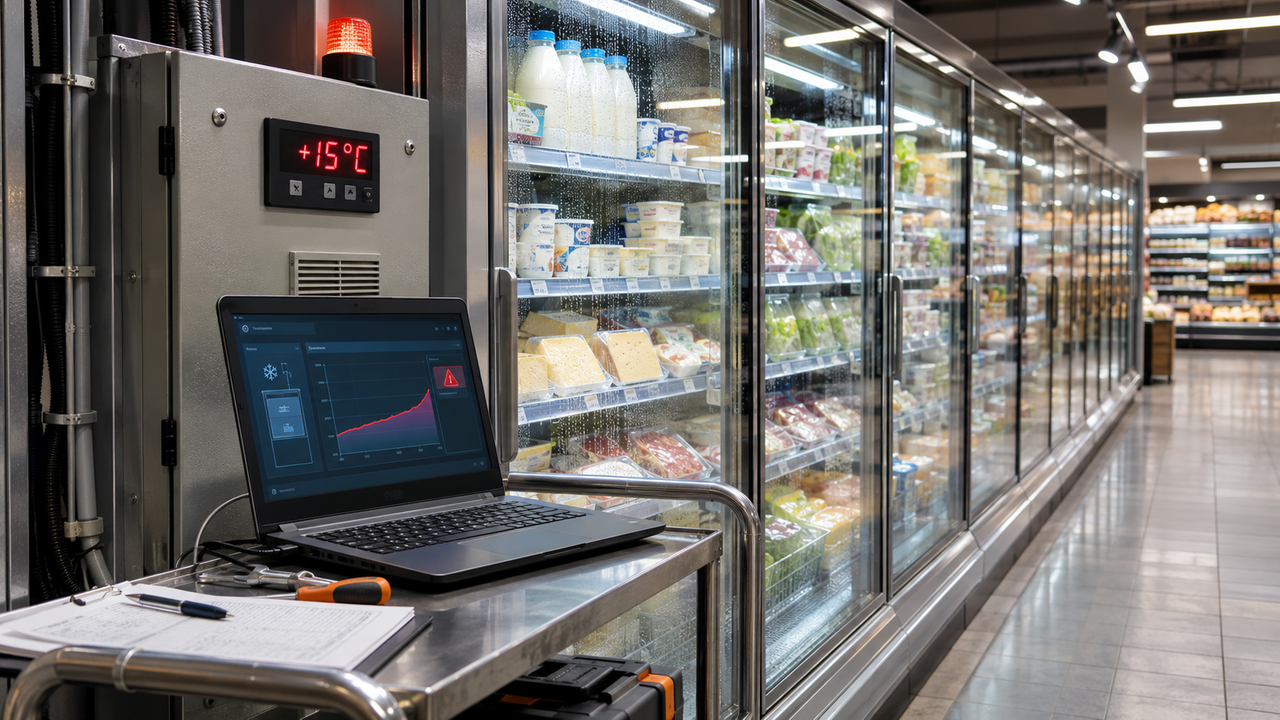
A Sassari, la Polizia postale indaga su quanto accaduto in un supermercato del centro storico. Secondo le prime ricostruzioni, la temperatura dei banchi frigoriferi sarebbe salita fino a circa 15 gradi, compromettendo le condizioni di conservazione. Restano da accertare la dinamica e l’eventuale collegamento con gli altri episodi.
La nuova serie di incidenti, emersa ieri, 2 novembre, in Paesi come Belgio, Svezia e Irlanda, segue quella registrata in Francia in ottobre. La somiglianza dei malfunzionamenti richiama l’attenzione degli investigatori, ma non dimostra ancora una regia unica.
Per capire come sia possibile bisogna guardare alla gestione degli impianti. Molti sistemi di refrigerazione vengono controllati a distanza: i manutentori possono leggere temperature e allarmi, modificare impostazioni e intervenire senza raggiungere fisicamente il negozio. È una funzione utile, che diventa vulnerabile quando l’accesso non è protetto adeguatamente.
Tra le debolezze individuate figurano pannelli di amministrazione raggiungibili direttamente da Internet, controlli insufficienti sull’identità degli utenti e apparecchiature obsolete. Password deboli, credenziali sottratte o condivise e difetti del software sono possibili vie d’ingresso. Il metodo utilizzato in ciascun incidente deve però essere ricostruito: conoscere una vulnerabilità non significa aver dimostrato che sia stata sfruttata.
Una volta ottenuti i privilegi necessari, l’intruso può servirsi degli stessi comandi disponibili a un tecnico autorizzato. Può cambiare la temperatura impostata oppure alterare i cicli di sbrinamento, interrompendo il normale raffreddamento. Non è indispensabile installare un programma distruttivo: l’uso illecito di una funzione ordinaria può già produrre un danno concreto.
Sull’identità dei responsabili manca, al momento, un’attribuzione ufficiale. Gli esperti considerano motivazioni economiche, attivismo politico e possibili operazioni legate a Stati. Tom Hegel, ricercatore di SentinelOne interpellato da Reuters, osserva che l’assenza di richieste di denaro note nei recenti episodi orienta l’attenzione verso il sabotaggio, anziché verso la sola estorsione. È un’ipotesi sul movente, non una prova sugli autori.
Esistono precedenti che alimentano anche i sospetti verso ambienti filorussi. In una ricerca pubblicata il 22 ottobre, Forescout ha censito dall’inizio del 2026 oltre venti attacchi rivendicati contro sistemi di refrigerazione, indicando tra i gruppi più attivi Z-Pentest Alliance e NoName057(16). Si tratta però di rivendicazioni relative ad altri episodi: non consentono di attribuire a questi gruppi gli attacchi delle ultime ore, né di dimostrare un coinvolgimento diretto di Mosca.
La risposta indicata dall’ACN parte dalla protezione degli accessi: togliere i pannelli di controllo dall’esposizione diretta su Internet, separare le reti degli impianti da quelle aziendali ordinarie, usare collegamenti remoti protetti e autenticazione a più fattori. Occorre inoltre aggiornare i dispositivi supportati, sostituire quelli ormai obsoleti e sorvegliare le modifiche ai parametri.
Il ripristino informatico deve infine accompagnarsi alle verifiche sugli alimenti. Come ricorda il bollettino dell’Agenzia, riportare un frigorifero alla temperatura corretta non dimostra che la merce sia stata conservata correttamente durante l’interruzione. La valutazione spetta ai responsabili della sicurezza alimentare: il danno provocato attraverso la rete può restare anche dopo la chiusura dell’accesso abusivo.
Non lasciare decidere l'algoritmo:
scegli La Nuova Sardegna per le tue notizie su Google